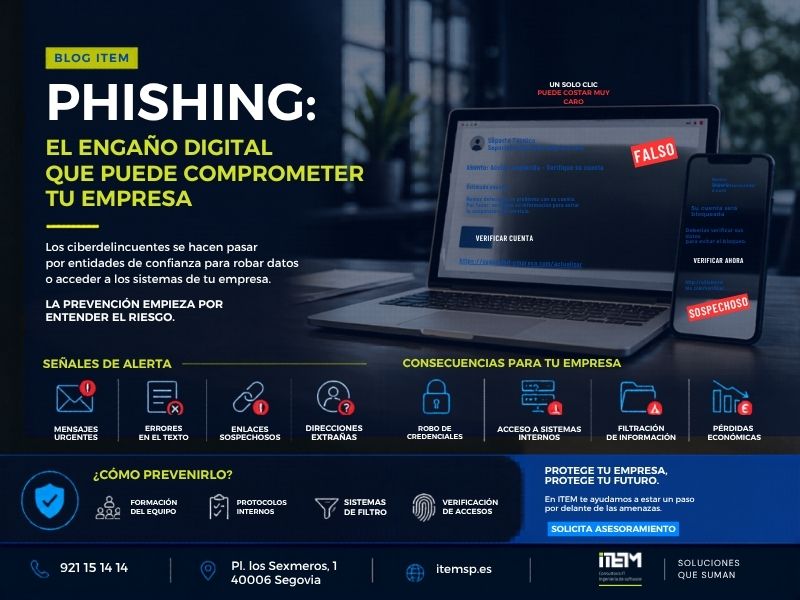
Phishing: el engaño digital que puede comprometer tu empresa

El phishing se ha convertido en uno de los ciberataques más peligrosos y frecuentes en el entorno empresarial. A diferencia de otras amenazas más técnicas, este tipo de ataque no busca vulnerar sistemas directamente, sino aprovechar el punto más débil de cualquier organización: las personas.

Un simple correo, aparentemente inofensivo, puede desencadenar una brecha de seguridad que comprometa toda la empresa.

Hoy en día, entender cómo funciona el phishing y cómo prevenirlo es clave para proteger datos, accesos y operativa.


¿Qué es el phishing y por qué es tan efectivo?

El phishing es una técnica de ingeniería social que consiste en engañar al usuario para que realice una acción que comprometa la seguridad.

Normalmente, el atacante intenta que la víctima:

  • Introduzca sus credenciales
  • Descargue archivos maliciosos
  • Acceda a enlaces fraudulentos
  • Realice transferencias económicas

Lo realmente peligroso es que estos ataques están cada vez mejor diseñados y son más difíciles de detectar.


¿Cómo funciona un ataque de phishing?

El proceso suele seguir un patrón claro.

El atacante se hace pasar por una entidad de confianza como:

  • Un banco
  • Un proveedor habitual
  • Un compañero de trabajo
  • Una empresa conocida
  • Plataformas como correo, facturación o servicios cloud

El mensaje suele generar urgencia o preocupación para forzar una reacción rápida.

Por ejemplo:

  • “Tu cuenta será bloqueada”
  • “Pago pendiente urgente”
  • “Error en la factura”

El objetivo es claro: que el usuario actúe sin pensar.


Tipos de phishing más habituales en empresas

Phishing por correo electrónico

El más común. Correos falsos con enlaces o archivos maliciosos.

Spear phishing

Ataques personalizados dirigidos a empleados concretos.

Whaling

Dirigido a directivos o responsables con acceso crítico.

Smishing y vishing

Ataques mediante SMS o llamadas telefónicas.


Señales de alerta que no debes ignorar

Detectar phishing a tiempo puede evitar un problema grave.

Algunas señales claras son:

  • Mensajes con tono urgente o alarmista
  • Errores ortográficos o de redacción
  • Direcciones de correo que no coinciden con la empresa real
  • Enlaces que redirigen a páginas sospechosas
  • Archivos adjuntos inesperados

Ante la duda, siempre es mejor no actuar.


Consecuencias de un ataque de phishing

El impacto de un ataque puede ser mucho mayor de lo que parece en un primer momento.

Entre las principales consecuencias destacan:

  • Robo de credenciales de acceso
  • Acceso a sistemas internos de la empresa
  • Filtración de datos confidenciales
  • Suplantación de identidad
  • Pérdidas económicas
  • Daño reputacional

En muchos casos, un ataque de phishing es la puerta de entrada a amenazas más graves como ransomware.


El factor humano: el punto más vulnerable

La tecnología puede ser segura, pero las personas pueden cometer errores.

Por eso, los ciberdelincuentes centran sus ataques en el usuario.

Un empleado sin formación puede:

  • Abrir un archivo malicioso
  • Introducir sus datos en una web falsa
  • Compartir información sensible

Por eso, la prevención empieza por el conocimiento.


Cómo prevenir ataques de phishing en tu empresa

Una estrategia eficaz debe combinar tecnología y formación.

Formación del equipo

Es fundamental que los empleados sepan identificar amenazas.

Protocolos internos

Definir cómo actuar ante correos sospechosos.

Sistemas de filtrado

Herramientas que bloquean correos maliciosos antes de que lleguen al usuario.

Verificación de accesos

Sistemas como doble autenticación (2FA).

Monitorización continua

Detectar comportamientos sospechosos en tiempo real.


La importancia de una estrategia de ciberseguridad

El phishing no es un problema aislado. Forma parte de un ecosistema de amenazas.

Por eso, no basta con reaccionar. Es necesario anticiparse.

Una empresa protegida no es la que nunca recibe ataques, sino la que sabe detectarlos y bloquearlos antes de que causen daño.


¿Está tu empresa preparada para un ataque de phishing?

La mayoría de empresas creen que sí… hasta que ocurre.

La realidad es que muchos ataques tienen éxito por pequeños descuidos.

Revisar sistemas, formar al equipo y contar con apoyo profesional marca la diferencia.


Contacto

El mayor riesgo no es la tecnología, es el error humano.

En ITEM te ayudamos a proteger tu empresa con formación, sistemas de seguridad y monitorización que detectan amenazas antes de que sea tarde.

Solicita asesoramiento en ciberseguridad sin compromiso.

Teléfono: 921 15 14 14
Dirección: Pl. los Sexmeros, 1, 40006 Segovia

POLÍTICA DE PRIVACIDAD

POLÍTICA DE PRIVACIDAD 

itemsp.es

INSTITUTO TECNOLÓGICO DE LA EMPRESA, S.L., en adelante ITEM, con CIF B81814204 y, domicilio fiscal en Pza. de los Sexmeros, 1, local, CP 40006 de Segovia y con correo electrónico luisa@itemsp.es, y teléfono 921 151 414

Propietaria del sitio web itemsp.es 

Inscripción en el Registro Mercantil de Segovia T 254 , F 130, S 8, H SG 5643, I/A 1(14.01.10)

CVE: BORME-A-2010-17-40

Fecha de última actualización: Mayo de 2026

Responsable de protección de datos

El titular es el responsable de los datos personales que son recabados por la navegación y uso de esta web conforme a los requisitos establecidos por el REGLAMENTO (UE) 2016/679 relativo a la protección de datos de las personas físicas, así como conforme a la Ley 34/2002 de 11 de julio de Servicios de la Sociedad de la Información y del Comercio Electrónico (LSSI-CE).

Al utilizar este sitio web entendemos que has leído y comprendido la información que se expone en relación con el tratamiento de tus datos de carácter personal.

Política de protección de datos

El responsable aplica el principio de responsabilidad activa en el tratamiento de los datos de carácter personal, manteniendo una constante puesta el día y una promoción de la mejora continua del sistema de protección de datos conforme a los requisitos legales exigibles, garantizando en todo caso:

  • el respeto a las libertades y los derechos fundamentales de las personas físicas,
  • que los datos son tratados de manera lícita, leal y transparente,
  • que los datos tratados son exactos, adecuados, pertinentes y limitados en relación con los fines para los que son recogidos
  • que los fines para los que son recogidos son explícitos y legítimos y que no son tratados de manera incompatible con los mismos.

La finalidad de este documento es informar a los usuarios sobre qué hacemos con sus datos personales, cómo se recaban, para qué se utilizan, los derechos que tienen, así como toda la información legal necesaria establecida por la normativa vigente.

Datos recabados, finalidad y licitud

Los datos de carácter personal que tratamos son aquellos que el usuario nos facilita de forma directa a través de los distintos canales de contacto disponibles en el sitio web, tales como correo electrónico, mensajería instantánea (por ejemplo, WhatsApp u otros sistemas equivalentes), llamadas telefónicas o cualquier otro medio de comunicación habilitado.

Estos datos son los mínimos necesarios para poder:

  • atender solicitudes de información sobre nuestros servicios, 
  • gestionar consultas o comunicaciones recibidas, 
  • atender reclamaciones o incidencias, 
  • y realizar cualquier otra gestión derivada de la relación previa o potencial con el usuario. 

La base jurídica del tratamiento es la adopción de medidas precontractuales a petición del interesado (art. 6.1.b RGPD) y, en su caso, el interés legítimo del responsable para la adecuada gestión de las comunicaciones y la atención de solicitudes (art. 6.1.f RGPD).

En ningún caso estos tratamientos implican la elaboración de perfiles automatizados ni decisiones automatizadas sobre los usuarios.

Destinatarios de los datos

Los datos de carácter personal obtenidos a través de la web son registrados y conservados en soportes electrónicos controlados y supervisados por el responsable del tratamiento.

Tus datos personales no serán comunicados a terceros, con la salvedad de que dicha comunicación este amparada en una obligación legal o cuando para la correcta prestación del servicio o la ejecución del contrato sea necesario comunicar sus datos a terceros, amparada dicha cesión en las necesidades del servicio.

Para los casos en los que la comunicación de datos a terceros no esté amparada en las bases legales establecidas en el párrafo anterior, la comunicación a otros destinatarios sólo se realizará si el usuario ha dado su consentimiento expreso.

Se mantienen unos criterios muy estrictos de selección de encargados de tratamiento y el compromiso contractual con cada uno de ellos para cumplir y hacer cumplir las obligaciones establecidas en materia de protección de datos.

En el caso de que existan transferencias internacionales de datos, ITEM garantizará que estas se realicen de conformidad con las leyes de privacidad aplicables y, en particular, que se apliquen las medidas contractuales, técnicas y organizativas necesarias, como las cláusulas contractuales estándar aprobadas por la Comisión Europea.

Puede obtener más información sobre el tratamiento de los datos personales de ITEM solicitándola en el mail luisa@itemsp.es

Medidas técnicas y organizativas de protección de datos

Los soportes cuentan con las medidas técnicas y organizativas necesarias que garantizan la confidencialidad y la conservación de los datos personales obtenidos a través de la web.

Los datos personales recabados desde el sitio web son tratados mediante protocolo HTML, con certificado SSL válido.

El personal implicado en las operaciones de tratamiento de datos está capacitado para ello, formado y comprometido con esta política de protección de datos.

Conservación de los datos

Los datos de carácter personal obtenidos a través de la web serán conservados el tiempo necesario para atender la solicitud y/o consulta realizada en su caso.

Información sobre la existencia de decisiones automatizadas y elaboración de perfiles

El sitio web puede realizar tratamientos de datos basados en la información derivada de la navegación del usuario con fines estadísticos y de mejora del funcionamiento del sitio web.

Estos tratamientos tienen como finalidad analizar de forma agregada el uso del sitio web, conocer tendencias de navegación y mejorar la experiencia de usuario, sin que ello implique la adopción de decisiones automatizadas con efectos jurídicos o similares sobre los usuarios.

En su caso, estos análisis pueden realizarse mediante tecnologías como cookies u otros dispositivos de almacenamiento y recuperación de datos, de conformidad con lo establecido en la Política de Cookies del sitio web y cuando dicho tratamiento requiera base de legitimación específica conforme a la normativa aplicable.

Cambios en la política de privacidad

Es posible que modifiquemos la información contenida en esta política de privacidad y cookies cuando lo estimemos conveniente. En caso de que lo hagamos, te lo notificaremos por distintas vías a través de la plataforma (por ejemplo, a través de un banner, un pop-up o una notificación push).